• Выяснилось, как с аппаратных криптокошельков Ledger увели более $93 млн

    Реселлеры Ledger продавали взломанные криптокошельки, оснащённые модулями eSIM и LTE, через которые злоумышленники перехватывали фразы для восстановления доступа. К настоящему моменту сумма ущерба от действий киберпреступников достигла $93 млн, и она продолжает расти. Устройств, приобретённых у Ledger напрямую, проблема не коснулась.
    Читать дальше
  • $999 за замену экрана: Apple раскрыла стоимость ремонта складного iPhone Duo

    Apple опубликовала ориентировочную стоимость ремонта складного смартфона iPhone Duo. Без подписки AppleCare+ ремонт повреждённого внутреннего экрана обойдётся почти в столько же, сколько стоит новый iPhone — $999, а максимальная цена в США за «прочие повреждения» установлена на уровне $1499.
    Читать дальше
  • Nvidia вдвое ускорила нейронный рендеринг DLSS 5 и снизила потребление видеопамяти на 20 %

    Компания Nvidia анонсировала очередное обновление технологии DLSS 5, которое ускорит работу модели для нейронного рендеринга в два раза по сравнению с сентябрьской версией технологии. Обновление выйдет 16 октября для видеокарт серии GeForce RTX 50, ноутбуков на процессорах RTX Spark и сервиса GeForce NOW.
    Читать дальше
  • NASA настроило телескоп Roman с нанометровой точностью — качество изображения превзошло ожидания на 30 %

    Инженеры NASA на треть повысили чёткость изображений космического телескопа Roman, значительно превзойдя показатели, заложенные в техническое задание. Обсерватория имени Нэнси Грейс Роман уже полтора месяца находится в космосе и летит к месту назначения, день за днём проходя настройку и калибровку приборов.
    Читать дальше
  • Россиянам запретили покупать криптовалюту друг у друга после 1 июля 2027 года

    С 1 июля 2027 года в России вводится запрет на прямую покупку и продажу криптовалюты одними гражданами другим — далее эти сделки (P2P) будут исключены из перечня разрешённых операций. Такое разъяснение приводится на сайте Банка России.
    Читать дальше

Компьютеры Asus массово заразили вирусом через систему обновлений
Компьютеры Asus массово заразили вирусом через систему обновлений

Используя новейшие технологии, эксперты "Лаборатории Касперского" смогли выявить атаку хакерской группы ShadowHammer, позволяющую заражать ноутбуки и настольные компьютеры Asus непосредственно с серверов компании производителя. Злоумышленники создали бэкдор, встроенный в Asus Live Update, поставляющий обновления BIOS, UEFI и ПО для компьютеров.

Первая официальная хакерская атака американских спецслужб на Россию

Первая официальная хакерская атака американских спецслужб на Россию

Проблема вмешательства российских «троллей» в выборы американского президента уже долгое время обсуждается политиками, представителями спецслужб и общественностью США. Недавно появилась информация, что американские спецслужбы провели превентивную атаку против «Агентства интернет-исследований» из Санкт-Петербурга, перекрыв доступ его сотрудникам в интернет.

Хакерская атака на технику Cisco оставила пользователей без интернета

Хакерская атака на технику Cisco оставила пользователей без интернета

Не так давно в ПО Cisco IOS выявили потенциальную уязвимость, которая позволяет осуществлять хакерские атаки, а также удаленно выполнять команды на коммутаторах, выпущенных американской транснациональной IT-компанией Cisco. В настоящее время уже зафиксирована мощная атака по всему миру, приведшая к отключению оборудования провайдеров от Интернета, а также к сбою в работе дата-центров и некоторых web-сайтов, среди которых числятся Facebook, Twitter, российские «Комсомольская правда» и «Фонтанка». Хакеры создали бота, сканирующего в интернете все адреса. После нахождения незащищенных соединений он удалял выставленные на коммутаторе настройки и изменял конфигурационный файл, в завершении появлялось послание с американским флагом, выложенным из символов ASCII: "Do not mess with our elections (Не вмешивайтесь в наши выборы)".

Тайный майнер криптовалюты — новый преемник вируса WannaCry

Тайный майнер криптовалюты — новый преемник вируса WannaCry

WannaMine — зловред, пришедший на смену WannaCry. Этот вирус перегружает процессор, приводя к возможному системному отключению из-за тайной добычи криптовалюты. Журналисты узнали, в чём опасность этого скрытого майнера, а также почему всё ещё не найдено универсальной защиты от эксплойта под названием EternalBlue.

Выявлен новый способ проникновения трояна Loki через Microsoft Office

22 декабря 2017 | Просмотров: 15 800 | Microsoft Office троян безопасность баг уязвимость хакер атака Loki
Выявлен новый способ проникновения трояна Loki через Microsoft Office

Новый способ проникновения на компьютер вируса Loki обнаружили эксперты из Lastline Labs. Троян использует для внедрения документы программ Microsoft Office. Выявить вирусную атаку на первом этапе практически невозможно, она осуществляется в обход традиционных вирусных защит и отклоняется как ложноположительная по причине использования в документах Microsoft Office скриплетов, ссылающихся на внешние ресурсы.

Хакеры снова подмочили репутацию PlayStation (4 фото)

22 августа 2017 | Просмотров: 13 185 | Sony PlayStation хакер взлом атака
Хакеры снова подмочили репутацию PlayStation (4 фото)

Команда OurMine, недавно взломавшая аккаунты канала HBO и укравшая данные сериала «Игре престолов», провела новую атаку. На этот раз она коснулась легендарной разработки Sony, приставок PlayStation. Злоумышленники захватили официальные аккаунты корпорации в Twitter и Facebook, а также получили доступ к конфиденциальным данным всех пользователей.

Сотни бесплатных приложений в Google Play оказались заражены

20 июня 2017 | Просмотров: 14 940 | Google Play Android вирус хакер атака
Сотни бесплатных приложений в Google Play оказались заражены

Специалисты Trend Micro обнаружили в PlayМаркет больше 800 приложений, зараженных опасным вирусом Xavier. Он внедряется в программы самой разной направленности — от фоторедакторов до путеводителей, крадет персональную информацию и устанавливает вредоносное ПО без ведома пользователей. Уязвимой оказалась многомиллионная аудитория, поэтому эксперты настоятельно рекомендуют всем скачивать только проверенное ПО.

Подсчитана сумма ущерба от атаки WannaCry

Подсчитана сумма ущерба от атаки WannaCry

Вирус WannaCry, который в течение семи дней безжалостно атаковал компьютеры по всему миру, нанёс рекордный ущерб за все время существования Интернета. Специалисты из компании Know Be 4 (Флорида, США), работающие в сфере компьютерной безопасности, озвучили сумму в 1 млрд. долларов США, потерянные государственными органами, компаниями и частными лицами от вируса WannaCry.

Вирус WannaCry может иметь северокорейское происхождение (4 фото)

Вирус WannaCry может иметь северокорейское происхождение (4 фото)

Вызвавший много проблем вирус WannaCry может являться детищем хакерской группы из Северной Кореи. Такое предположение выдвинули некоторые эксперты после внимательного изучения кодов и механизма действия вредоносной программы. Было обнаружено сходство между действиями вируса WannaCry с вирусными атаками на кинокомпанию Sony Pictures в 2014 году и Центральный банк Бангладеша в 2016 году. Обе атаки в свое время связали с группировкой хакеров Lazarus, работающих на правительство КНДР, но территориально находящихся в КНР.

Вирус WannaCry обошел временную блокировку

Вирус WannaCry обошел временную блокировку

Киберпреступники, запустившие вирус WannaCry, от которого пострадали тысячи пользователей, а также организации и даже правоохранительные ведомства во многих странах мира, обновили вымогателя. В новой версии, как и предполагали эксперты в области информационной безопасности, исключен код для обращения к домену iuqerfsodp9ifjaposdfjhgosurijfaewrwergwea.com, выявление которого помогло приостановить дальнейшее распространение вредоносной программы. Есть ли у усовершенствованной версии WannaCry ещё какие-либо изменения, не уточняется.

Сегодня ожидается новая волна полномасштабной хакерской атаки

Сегодня ожидается новая волна полномасштабной хакерской атаки

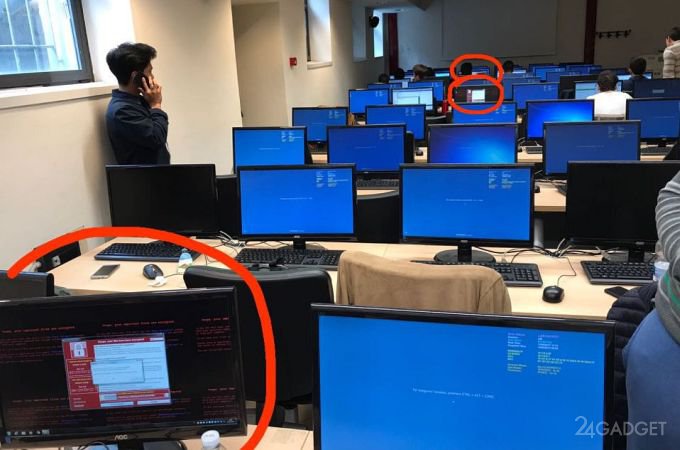
Три дня назад, 12 мая в пятницу, более 125 тысяч компьютеров в разных уголках мира (список включает около 100 стран, среди них Испания, Франция, Великобритания, Португалия и даже Россия) пострадали от масштабной хакерской атаки. Злоумышленникам удалось взять под свой контроль файлы, находящиеся не только на персональных ПК, но и частных организаций, а также государственных структур. В России жертвами вируса WannaCry, который шифрует файлы на компьютерах с операционной системой Windows, стали: «Мегафон», «Сбербанк», «Связной», МВД и Следственный комитет России.
Назад 1 2 Далее
В Вашем браузере отключен JavaScript. Для корректной работы сайта настоятельно рекомендуется его включить.