• Наушники OnePlus Buds Pro 4 (глобальная версия) уже доступны на AliExpress и OZON

    Новый беспроводной девайс от OnePlus создан для тех, кому важны качественное звучание, умное шумоподавление и долгая автономность.
    Читать дальше
  • Два новых смартфона vivo X500 и vivo X500 Pro Max - какой выбрать?

    Оба флагмана сочетают в себе мощные процессоры, большие аккумуляторы, новейшую операционную систему, а также качественную мобильную фотографию и видеосъёмку.
    Читать дальше
  • FlekTrike Pro - грузовой электротрицикл для бездорожья (4 фото)

    Компания FlekTrike представила электрический трицикл, рассчитанный на перевозку грузов и поездки по пересечённой местности. Его главная особенность — механизм наклона, который позволяет водителю заваливать раму в поворотах, как на обычном велосипеде или мотоцикле.
    Читать дальше
  • Умные часы Rogbid Model R5 работают без смартфона и умеют снимать фото (5 фото)

    Rogbid выпустила смарт-часы Model R5, которые работают под управлением Android и не требуют постоянного подключения к смартфону. Гаджет поддерживает мобильную связь, а его камеру можно разворачивать в зависимости от сценария съёмки.
    Читать дальше
  • 16-летняя студентка создала эффективный звуковой огнетушитель (видео)

    Анжела Эрнандес, 16-летняя студентка мексиканского колледжа CETis No. 78, получила золотую медаль на международной выставке науки и изобретений ISIF 2026 в Индонезии. Она представила Vortex Tech — экспериментальнй огнетушитель, который использует звуковые волны для быстрого тушения небольшого пламени.
    Читать дальше

Китайцы удалённо взломали Tesla Model S (видео)
22 сентября 2016 | Просмотров: 28 473 | Гаджет новости / Интересное / Новости IT
Китайцы удалённо взломали Tesla Model S (видео)

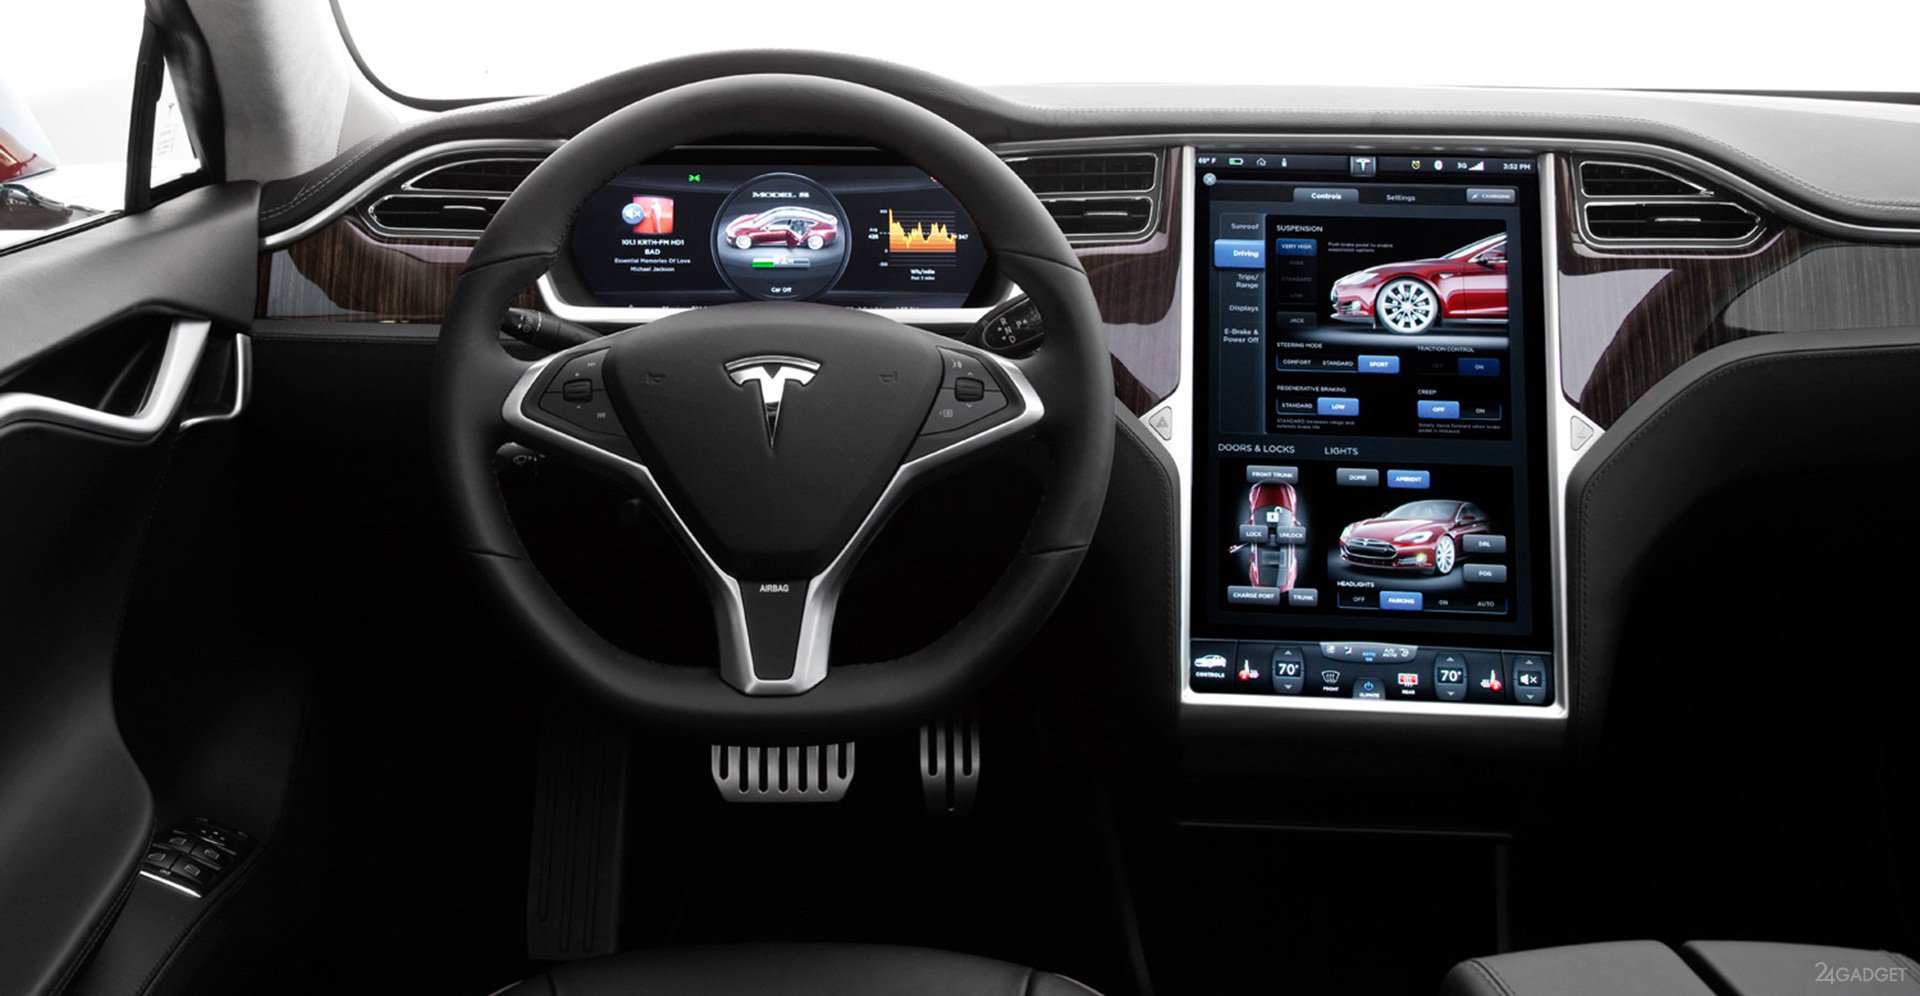
Сотрудники китайского интернет-гиганта Tencent обнаружили уязвимость в программном обеспечении Tesla Model S, которая открывает доступ к некоторым системам автомобиля.

Команда лаборатории Keen Security Lab показала, как с помощью удаленного компьютера им удалось обойти все системы защиты и взять контроль над электрокаром. По словам представителей Tesla, они получили отчет о проблеме заранее и в течение 10 дней выпустили обновление v7.1 2.36.31 с необходимыми исправлениями.

После подключения автомобиля к вредоносной точке доступа Wi-Fi исследователи использовали встроенный поиск в браузере автомобиля. Из-за уязвимости в CAN-шине взломщики смогли управлять некоторыми функциями машины. Таким образом, к примеру, можно на расстоянии включать дворники, открывать багажник, поворачивать боковые зеркала, менять положение водительского сидения и даже инициировать экстренное торможение.

В реальных условиях повторить подобное было бы не так просто, поскольку автомобиль должен все время находиться рядом с точкой доступа злоумышленников.


Комментарии: 1

  1. gigantis
    26 сентября 2016 12:24 gigantis
    Давно пора было найти дырки.
    При такой спешки дырки просто обязаны быть.
    + 0 −
    Ответить
В Вашем браузере отключен JavaScript. Для корректной работы сайта настоятельно рекомендуется его включить.