• POCO X8s: компактный смартфон с высокой производительностью

    11 ноября - старт продаж на AliExpress, OZON, «Яндекс Маркет» и Wildberries. Первые 100 первых покупателей на AliExpress получат подарок от Xiaomi.
    Читать дальше
  • FridgePower - пауэрбанк для холодильников (3 фото)

    Отключение электричества может обернуться испорченными продуктами, особенно если дома никого нет. Для решения этой проблемы компания Bluetti разработала портативный аккумулятор FridgePower, который сам переключает холодильник на резервное питание и даже заранее заряжается перед приближением грозы.
    Читать дальше
  • Huawei представила насквозь китайский ПК — от процессора до блока питания и ОС (2 фото)

    Huawei представила свой первый настольный компьютер под управлением HarmonyOS — Qingyun HM650 для корпоративных и государственных заказчиков. По заявлению компании, это первый в отрасли настольный ПК, получивший сертификат, подтверждающий использование исключительно китайских компонентов.
    Читать дальше
  • Моддер семь лет делал компьютерный корпус мечты (9 фото)

    Энтузиаст под ником mithiral67 потратил почти семь лет на создание идеального компьютерного корпуса. Его главная особенность — отсутствие видимых кабелей и вентиляционных отверстий. Почти всю начинку удалось спрятать, а часть системы охлаждения — и вовсе вынести за пределы комнаты.
    Читать дальше
  • iFixit раскрыла секрет светящегося яблока на новом MacBook Pro (2 фото + видео)

    Специалисты iFixit разобрали 14-дюймовый MacBook Pro с сенсорным дисплеем PROLED XDR и выяснили, как Apple удалось заново реализовать одну из самых узнаваемых особенностей своих лэптопов прошлых лет. Речь о светящемся логотипе на крышке, от которого компания отказалась ещё в 2015 году.
    Читать дальше

В популярном микрочипе ESP32 нашли скрытые уязвимости (2 фото)
10 марта 2025 | Просмотров: 4 158 | Гаджет новости

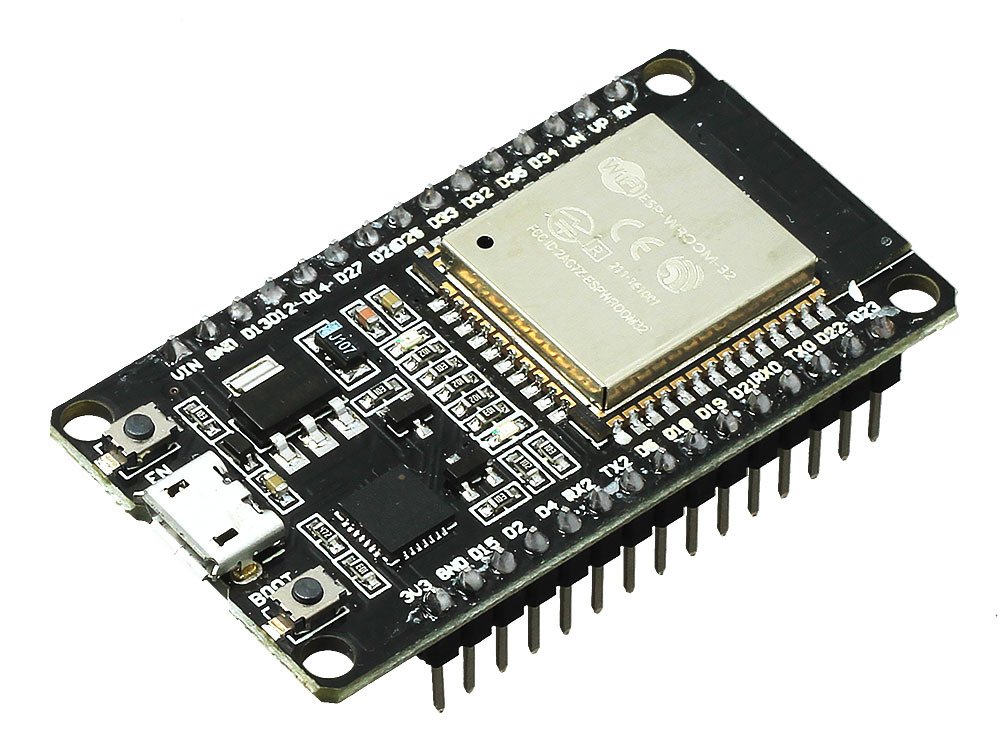
Испанские исследователи из компании Tarlogic Security выявили критические уязвимости в популярном микрочипе ESP32, отвечающем за работу Wi-Fi и Bluetooth и установленном в более чем 1 миллиарде устройств по всему миру. Недокументированные команды, обнаруженные в прошивке чипа, могут использоваться злоумышленникам для подмены доверенных устройств, кражи данных и проникновения в другие системы.

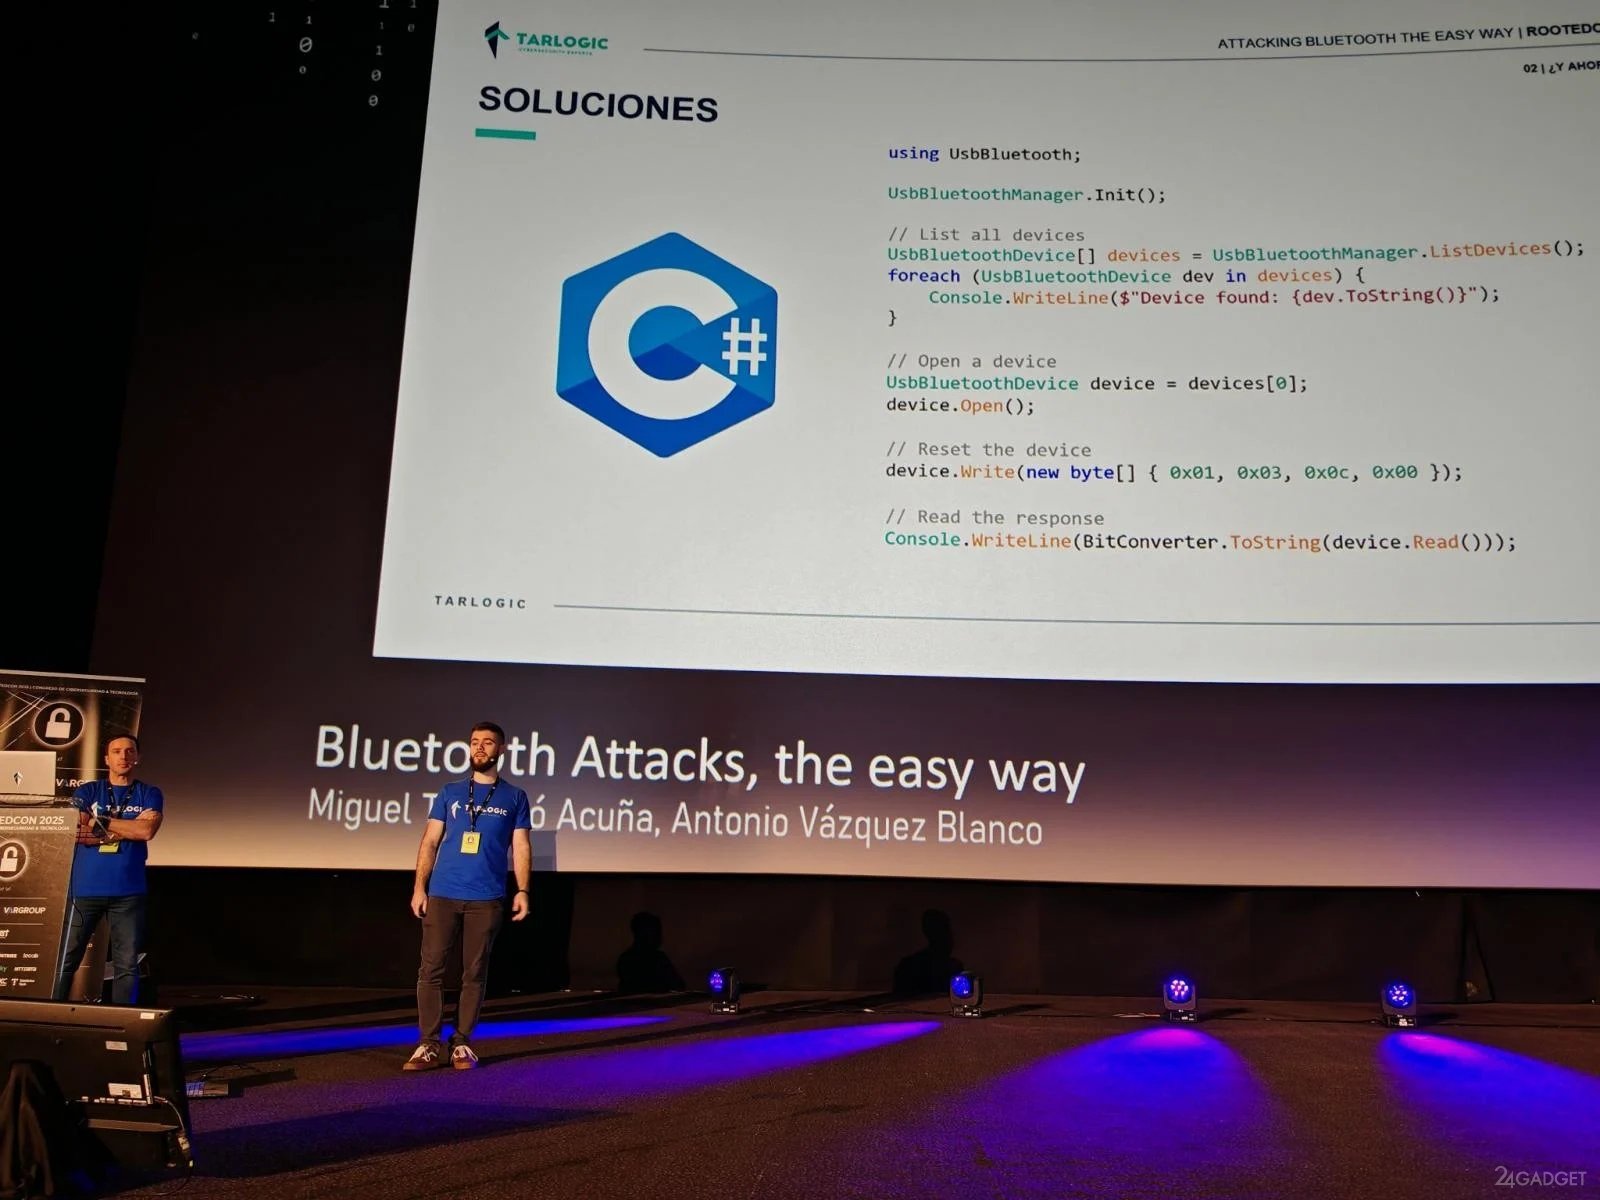
О своём открытии специалисты объявили на конференции RootedCON в Мадриде. По их словам, уязвимость в ESP32 открывает хакерам возможность скрытно управлять устройствами, включая смартфоны, компьютеры, медицинское оборудование и умные замки. Исследователи обнаружили в общей сложности 29 скрытых команд, не описанных производителем. С их помощью злоумышленники могут манипулировать оперативной и флэш-памятью, подменять MAC-адреса и внедрять вредоносные пакеты данных через Bluetooth. Это ставит под угрозу безопасность цепочек поставок и позволяет незаметно распространять вредоносное ПО через обновления.

Наиболее вероятными сценариями атак названы физический доступ к интерфейсам USB/UART и установка вредоносной прошивки. Однако удалённая эксплуатация уязвимостей возможна при наличии прав суперпользователя (root) или через скомпрометированные обновления. Злоумышленники могут скрытно внедрять APT-угрозы, атаковать другие устройства через Bluetooth/Wi-Fi и маскировать свою активность, обходя системы аудита.

По мнению экспертов, команды могли быть оставлены в прошивке случайно или преднамеренно. Компания Espressif, разработавшая чип ESP32, пока не прокомментировала выводы исследователей. В то же время специалисты Tarlogic призвали производителей устройств усилить контроль за цепочками поставок и аудитом кода.

Комментарии: 0

В Вашем браузере отключен JavaScript. Для корректной работы сайта настоятельно рекомендуется его включить.