• Nintendo удалила приложение для взлома Switch 2, но было уже поздно

    Взлом Nintendo Switch 2 продвигается. Эксплойт в среде для создания игр Smile BASIC 4, удалённый из Nintendo eShop, удалось портировать на Webkit. Это значит, что никакие сторонние приложения для джейлбрейка больше не нужны. Конечно, у Switch 2 нет полноценного браузера, но доступ к веб-контенту у неё имеется — а значит, её можно взломать...
    Читать дальше
  • Складной iPhone Duo не выдержал испытаний на падение и сгибание (2 фото + 2 видео)

    В сети появились испытания на прочность первого складного смартфона Apple. Блогеры показали, как iPhone Duo справляется с падениями, контактом с острыми предметами и песком, сгибанием и другими нагрузками.
    Читать дальше
  • Apple показала первый в истории MacBook с сенсорным экраном (4 фото + видео)

    Apple представила самое масштабное обновление MacBook Pro за долгие годы — впервые в ноутбуках Mac появился сенсорный экран. Более того, устройство получило Dynamic Island, знакомый по iPhone. Компания также сделала новую модель тоньше и обещает самую лучшую аудиосистему среди всех существующих лэптопов.
    Читать дальше
  • NOVUS One совмещает мощность мотоцикла и простоту скутера (3 фото)

    Немецкая компания NOVUS представила необычный электрический мотоцикл One. В первую очередь он выделяется конструкцией с большим сквозным отверстием в раме. Кроме того, мотоцикл разгоняется до 50 км/ч менее чем за две секунды.
    Читать дальше
  • Робот KAIST научился работать с тяжёлыми предметами (видео)

    Сотрудники Корейского передового института науки и технологий (KAIST) показали обновлённого человекоподобного робота Humanoid v0.9, способного перемещать предметы весом до 35 кг и поднимать грузы массой до 20 кг.
    Читать дальше

Обнаружена возможность обойти цифровую подпись в Android-приложениях
11 декабря 2017 | Просмотров: 19 495 | Android / Новости IT
Обнаружена возможность обойти цифровую подпись в Android-приложениях

Разработчики приложений, работающих на ОС Android, обязаны идентифицировать их при помощи цифровой подписи. Это условие, существовавшее с первой версии ОС, необходимо для защиты от несанкционированного авторами изменения APK-файлов. При установке обновления приложения происходит сравнение цифровых подписей на исходном приложении и его обновлении. GuardSquare, компания из Бельгии, работающая в области кибернетической безопасности, обнаружила возможность обойти систему контроля подписи.

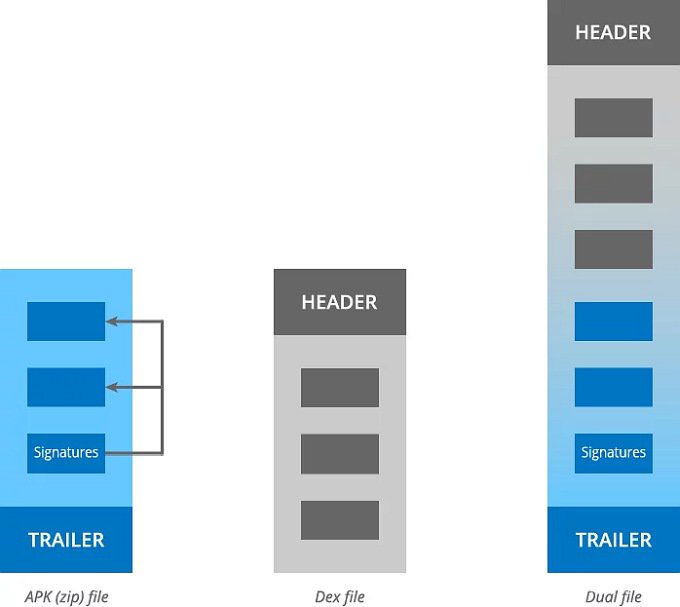
В докладе GuardSquare указывается баг идентификатора CVE-2017-13156, получивший название «Janus». Используя эту опасную уязвимость, можно менять APK-файл и при этом не сменять цифровую подпись в приложении.
Обнаружена возможность обойти цифровую подпись в Android-приложениях

При нормальной работе идентификатора подписи после сличения цифровых подписей приложение компилируется в файл формата DEX (Dalvik EXecutable) и запускается на устройстве пользователя. Баг «Janus» позволяет интегрировать оригинальный APK с модифицированным исполняемым файлом DEX. После установки системой приложения запускается код из файла формата DEX. Таким образом, хакеры получат доступ к данным пользователя, либо возможность при последующих обновлениях установить изменённую злоумышленником версию приложения.

Данный баг позволяет злоумышленникам работать с оригинальными подписями, основанными на JAR (Android 5.0 и выше). Для Android 7.0 Nougat способ заменён APK Signature Scheme v2, защищенным от «Janus». О наличии такой уязвимости Google была оповещена 31 июля, однако исправлен баг только обновлением, вышедшим 5 декабря. Так что сейчас масштаб нависшей над пользователями проблемы значительно сокращён.

Источник: guardsquare.com

Комментарии: 2

  1. Крот
    11 декабря 2017 12:15 Крот
    Хотя бы закрыли, но что-то особо не торопились, как погляжу
    + 1 −
    Ответить
  2. Ваше имя
    11 декабря 2017 19:37 Ваше имя
    Какая же ось дырявая!
    + 0 −
    Ответить
В Вашем браузере отключен JavaScript. Для корректной работы сайта настоятельно рекомендуется его включить.