• В Китае установили мировой рекорд дальности передачи данных по оптоволокну с полой сердцевиной (2 фото)

    Когда исчерпаны все аппаратные возможности для повышения скорости передачи данных и снижения задержек в ход идут скрытые резервы. Таким резервом стало полое оптоволокно, в заполненной газом сердцевине которого свет распространяется со скоростью, близкой к скорости света в вакууме, что на треть быстрее, чем в стекле.
    Читать дальше
  • Boston Dynamics приделала человекоподобному роботу Atlas колёса — не для развлечения, а чтобы жизнь мёдом не казалась

    Boston Dynamics оригинально решила вопрос максимального повышения нагрузки на все электроприводы человекоподобного робота Atlas — она заменила обе ступни на его ногах на колёса. Если вы когда-нибудь впервые становились на роликовые коньки, то поймёте, в какую историю тот влип.
    Читать дальше
  • Дыра в iOS позволила приложениям подглядывать за чужими файлами — под угрозой ключи криптокошельков

    В операционной системе Apple iOS обнаружена уязвимость, позволяющая вредоносным приложениям читать файлы других программ. Из-за этого под угрозой могут оказаться ключи криптовалютных кошельков, фразы восстановления доступа и учетные данные пользователей. О проблеме предупредила криптобиржа Binance.
    Читать дальше
  • Минцифры объяснило, для чего может забрать каждый десятый сервер российских дата-центров

    Резерв в размере 10 % площадей и мощностей дата-центров, созданный во исполнение указа президента РФ от 02.11.2026 № 802 предполагается использовать для информационных систем из «белого списка», сообщили «Ведомости» со ссылкой на заявление главы Минцифры Максута Шадаева на совещании с операторами.
    Читать дальше
  • «Яндекс» признался, что безвозвратно потерял меньше 3 % данных клиентов Yandex Cloud

    «Яндекс» сообщил, что восстановил доступ к 97,16 % клиентских данных в Yandex Cloud. При этом остальные 2,84 % данных «восстановить невозможно из-за критических повреждений оборудования и отсутствия у клиентов бэкапов на платформе», сообщила компания во вторник. У клиентов, которые использовали инструменты резервного копирования Yandex Cl...
    Читать дальше

«Agent Smith» заразил свыше 25 млн Android-устройств (2 фото)
12 июля 2019 | Просмотров: 18 685 | Новости IT
«Agent Smith» заразил свыше 25 млн Android-устройств (2 фото)

Многие компании используют вредоносное программное обеспечение для трансляции несанкционированной рекламы. Специалисты компании Check Point выявили незаконную программу, получившую название «Agent Smith», поразившую более 25 млн устройств работающих под Android. На зараженном устройстве производилась несанкционированная замена легальных приложений на приложения-клоны, которые и распространяли несанкционированную рекламу.

Специалисты смогли отследить разработчика «Agent Smith» — китайскую компанию, работающую в области высоких технологий, специализирующейся на продвижении приложений от китайских разработчиков. Также было определено, что начало распространения незаконного программного обеспечения датируется 2018 годом. Первые «Agent Smith» попали в интернет через магазин приложений 9Apps, связанный с разработчиками браузера для мобильных устройств UC Browser. Основная масса зараженных устройств принадлежит пользователям из Азии: в Индии пострадало 15,2 млн устройств, в Бангладеш — 2,5 млн и Пакистане — 1,7 млн. В США их оказалось порядка 300 тыс. "Инфицированию" подвержены смартфоны с устаревшими версиями Android — 5 и 6, для которых давно не выпускаются актуальные обновления ОС.

Зараженные «Agent Smith» приложения стали появляться и в магазине Google Play. Эксперты выявили 11 таких приложений, которые после сообщения в службу безопасности Google были оперативно удалены из Google Play.
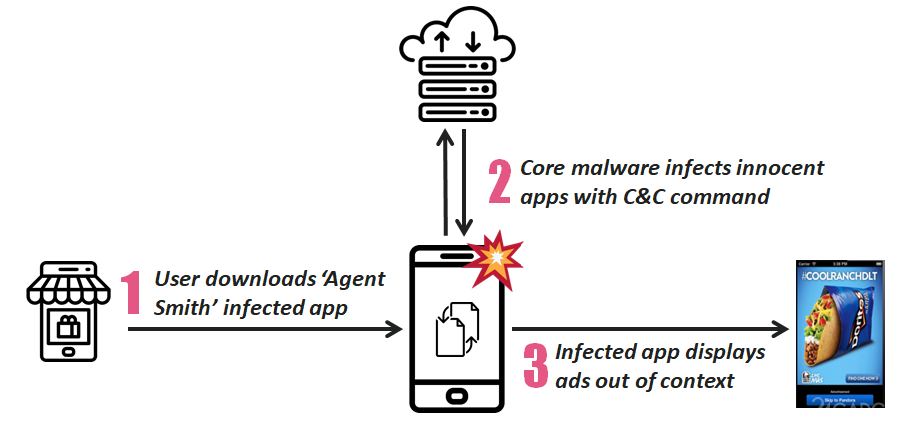

В заражённом приложении вредоносный компонент маскировался под SDK, роль которого сводилась к загрузке и установке целого пакета приложений, содержащих «Agent Smith». После установки зловред проверял наличие установленных приложений, сравнивал их список с целевым перечнем и менял их на программы-клоны, занимающиеся распространением несанкционированной рекламы. В перечне было 16 приложений, в том числе WhatsApp, Lenovo AnyShare, Opera Mini, Flipkart и TrueCaller.

Такая замена приложений достаточно сложный технический процесс, в котором использовалась уязвимость Janus (CVE-2017-13156) в Android, позволяющая добавить контент в APK, в обход защиты использующей цифровую подпись. При этом «Agent Smith» после установки программы клона блокировал обновления для предотвращения удаления вредоносного кода.

Источник: checkpoint.com

Комментарии: 3

  1. Peppas
    12 июля 2019 14:36 Peppas
    Как-то не утешает тот факт, что вредоносная прога смогла в Google Play просочиться. Имея такие возможности, прога могла и воровать деньги, данные и прочее.
    + 6 −
    Ответить
    1. Иван
      13 июля 2019 10:56 Иван
      А с чего "тот факт, что вредоносная прога смогла в Google Play просочиться" должен утешать? =)
      + -1 −
      Ответить
  2. Hilo
    15 июля 2019 20:41 Hilo
    Служба безопасности Google Play всегда спит в одном ботинке. И что-то никто Google за это не привлекает к суду.
    + 2 −
    Ответить
В Вашем браузере отключен JavaScript. Для корректной работы сайта настоятельно рекомендуется его включить.