• Встроенная графика AMD почти догнала GeForce RTX 5060 в играх — первые тесты мини-ПК на Ryzen AI Max+ Pro 495 (4 фото + видео)

    Встроенная графика AMD подобралась к GeForce RTX 5060: первые игровые тесты мини-ПК с процессором Ryzen AI Max+ Pro 495 показали, что новый чип Gorgon Halo способен выдавать более 100 кадров/с в современных играх при разрешении 1080p. В отдельных проектах прирост относительно предшественника Ryzen AI Max+ Pro 395 достигает 41 %.
    Читать дальше
  • С аппаратных криптокошельков Ledger украли криптовалюту на $86 млн — и пока непонятно как

    Производитель аппаратных криптокошельков Ledger сообщил в пятницу о поведении проверки сообщений о краже средств на общую сумму $86 млн с выпускаемых им устройств, реализованных через реселлера в Юго-Восточной Азии.
    Читать дальше
  • Новинка от OnePlus - наушники OnePlus Buds Clip уже в продаже

    Почему стоит обратить на них внимание, расскажем в этом посте.
    Читать дальше
  • Смарт-очки по цене iPhone 18 Pro Max: раскрыты стоимость и сроки выхода Xreal Aura на базе Android XR

    Компания Xreal предоставила возможность представителям СМИ опробовать свои первые очки Aura под управлением Android XR. Производитель раскрыл сроки выхода устройства в продажу и его стоимость — она на уровне флагманского смартфона.
    Читать дальше
  • Microsoft представила Maia 300 — 2-нм чиплетный ИИ-ускоритель для снижения зависимости от Nvidia

    Microsoft представила чип Maia 300, который призван снизить зависимость от графических процессоров Nvidia и стать «основной системой для выполнения ИИ-вычислений» в продуктах и ​​сервисах компании. По словам Microsoft, Maia 300 повышает эффективность и производительность инференса, лучше справляется с новейшими моделями, способными к логи...
    Читать дальше

В трекере Apple AirTag выявлена очередная опасная уязвимость
30 сентября 2021 | Просмотров: 8 825 | Гаджет новости / Apple

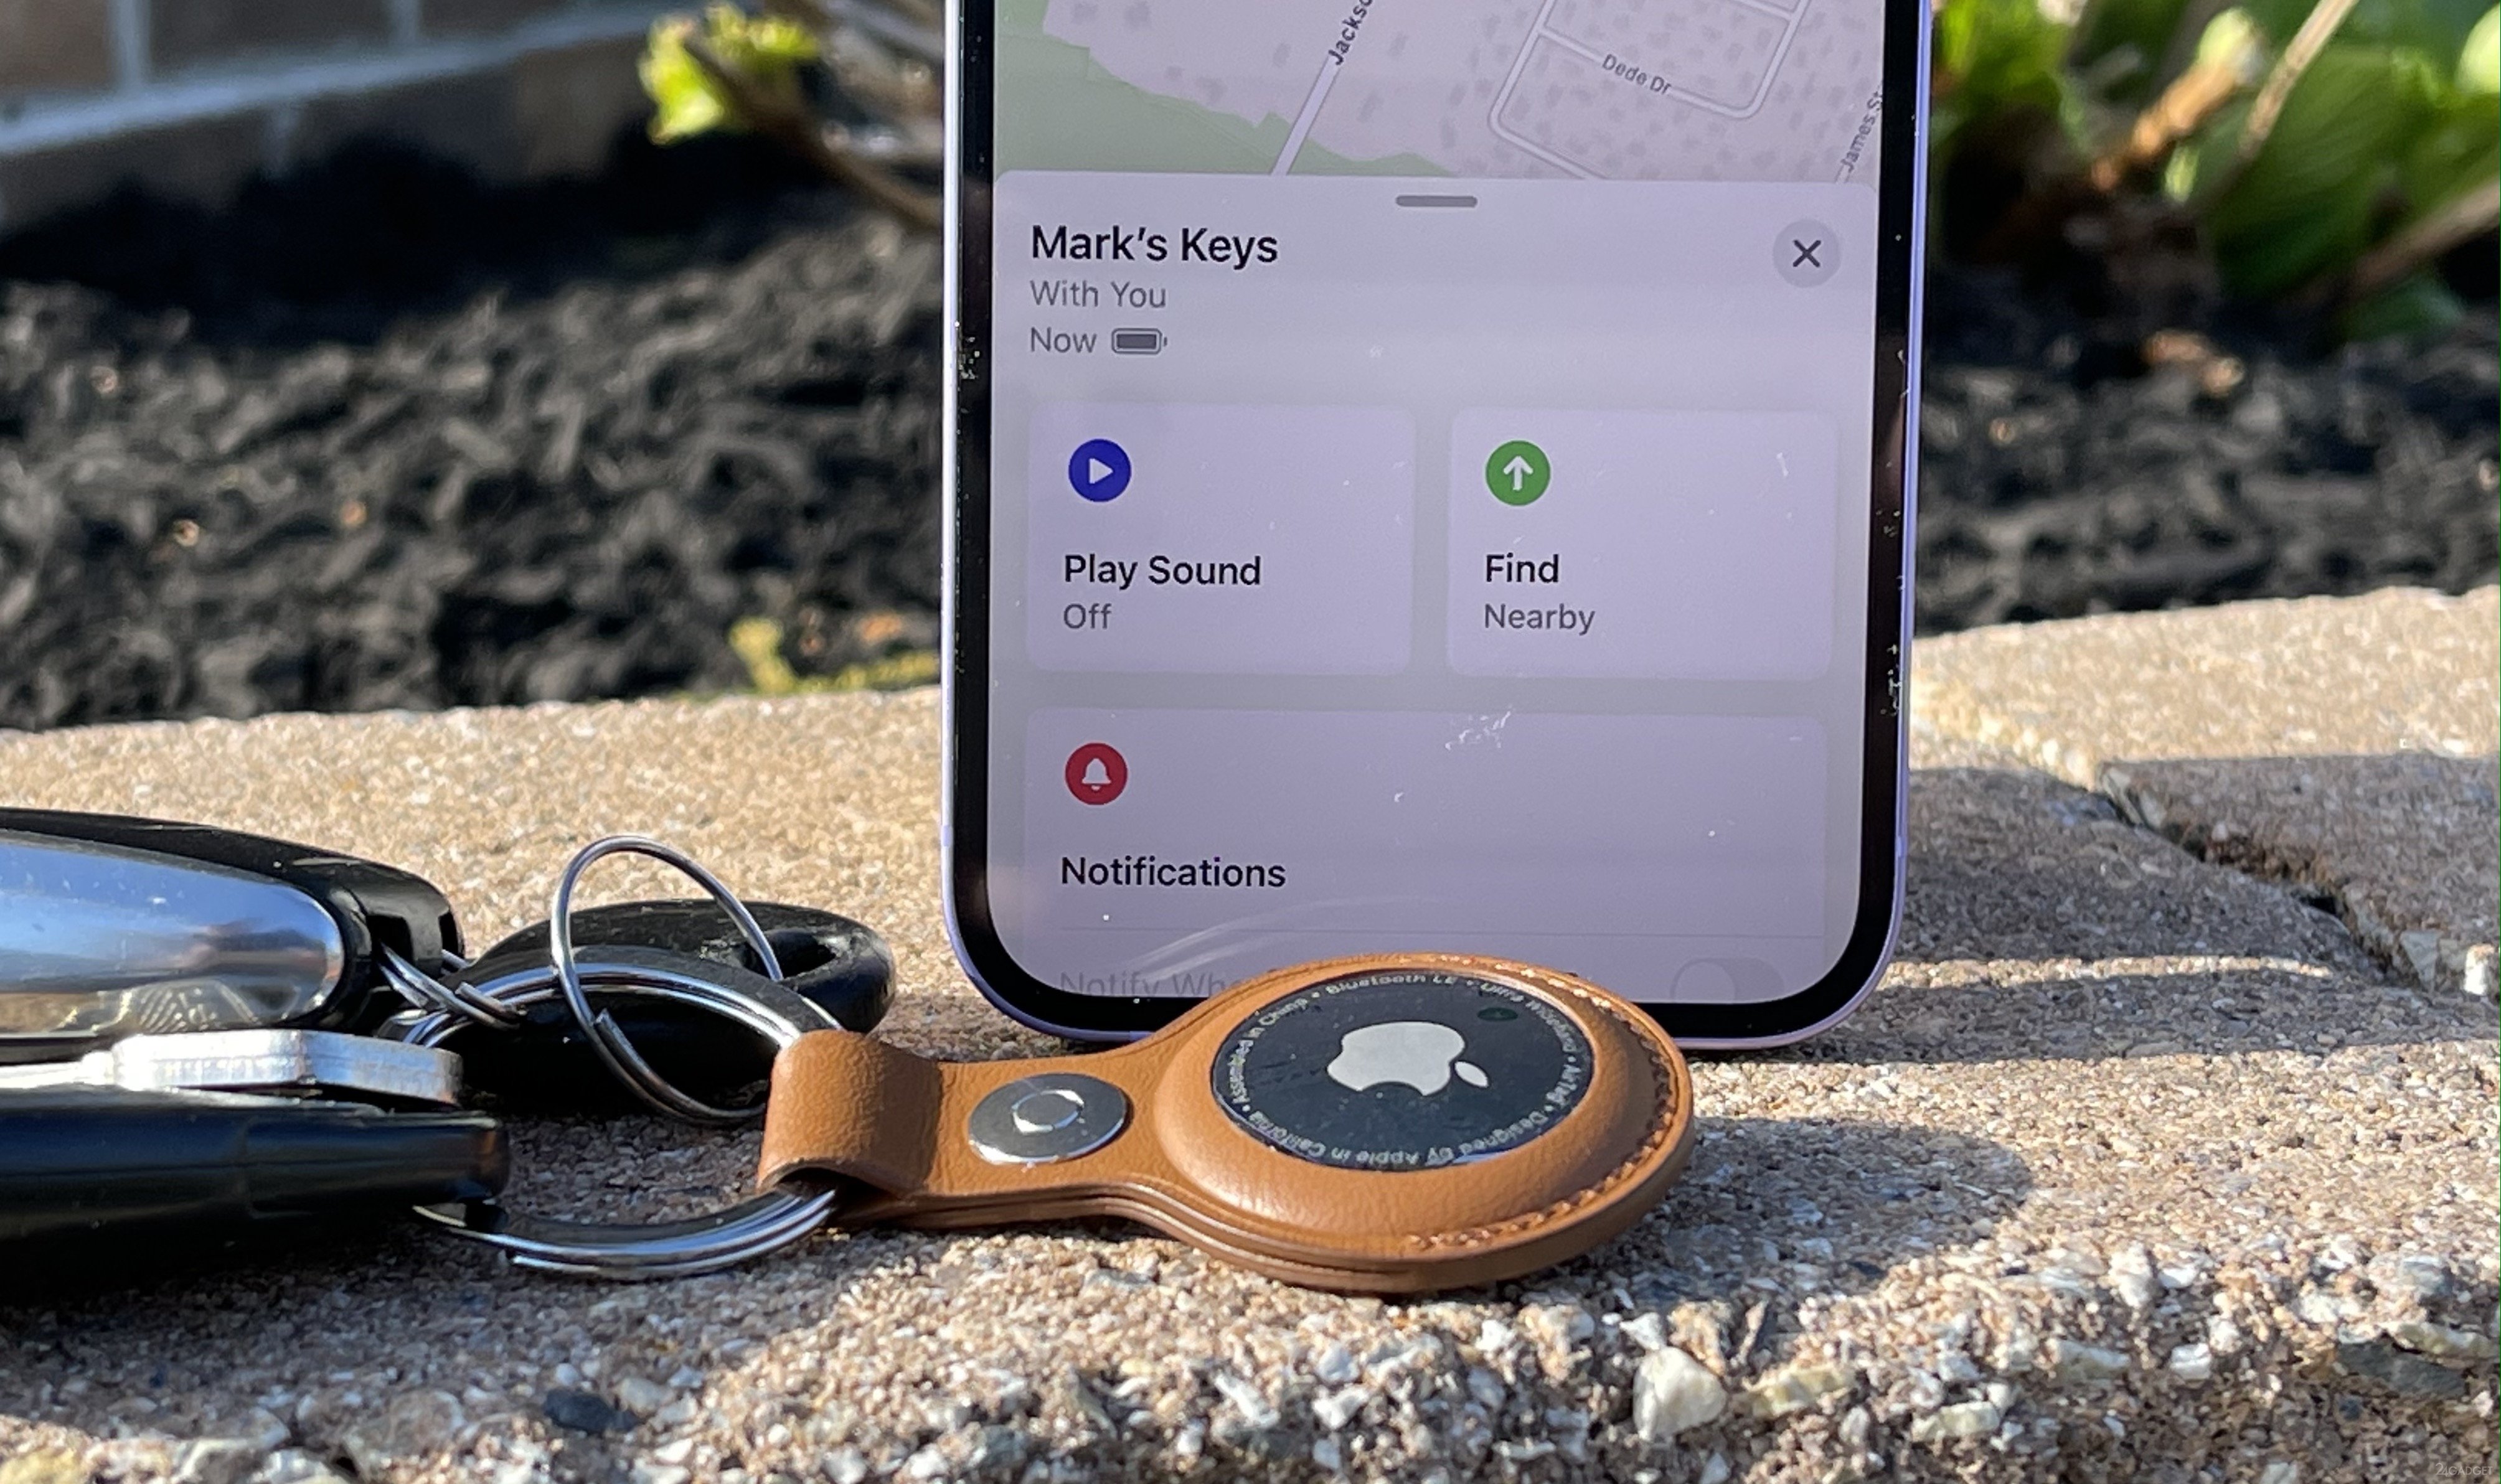
Устройство отслеживания утерянных вещей AirTag от Apple получило функцию Lost Mode, позволяющую любому, кто найдет один из этих крошечных трекеров, просканировать его с помощью NFC со смартфона и узнать номер телефона владельца. Однако, согласно новому исследованию, этой же функцией можно злоупотреблять для перенаправления «Доброго самаритянина» на фишинговую страницу iCloud или на любой другой вредоносный веб-сайт.

Уязвимость обнаружена экспертом по кибернетической безопасности Бобби Раухом. Установка трекера AirTag в режим пропажи создает уникальный URL-адрес и позволяет владельцу ввести личное сообщение и номер контактного телефона. Человек, нашедший AirTag, сможет просканировать его с помощью смартфона (Apple или Android) и обнаружить уникальный URL-адрес Apple с сообщением от владельца.

Раух выявил возможность использования злоумышленниками эксплойт Stored XSS для перенаправления пользователя, переходящего по указанной ссылке, на фишинговый сайт, что может привести к утрате его личных данных.

Компания Apple была оповещена о выявленной уязвимости еще 20 июня. Эксперт предупредил, что если на протяжении 90 дней Apple не предпримет никаких действий, информация о проблеме будет опубликована в открытом доступе. Только в конце сентября Apple отправила Рауху повторное электронное письмо с обещанием устранить уязвимость в предстоящем обновлении. Компания также просила эксперта воздержаться от публичного обсуждения проблемы.

Комментарии: 0

В Вашем браузере отключен JavaScript. Для корректной работы сайта настоятельно рекомендуется его включить.