• В Китае установили мировой рекорд дальности передачи данных по оптоволокну с полой сердцевиной (2 фото)

    Когда исчерпаны все аппаратные возможности для повышения скорости передачи данных и снижения задержек в ход идут скрытые резервы. Таким резервом стало полое оптоволокно, в заполненной газом сердцевине которого свет распространяется со скоростью, близкой к скорости света в вакууме, что на треть быстрее, чем в стекле.
    Читать дальше
  • Boston Dynamics приделала человекоподобному роботу Atlas колёса — не для развлечения, а чтобы жизнь мёдом не казалась

    Boston Dynamics оригинально решила вопрос максимального повышения нагрузки на все электроприводы человекоподобного робота Atlas — она заменила обе ступни на его ногах на колёса. Если вы когда-нибудь впервые становились на роликовые коньки, то поймёте, в какую историю тот влип.
    Читать дальше
  • Дыра в iOS позволила приложениям подглядывать за чужими файлами — под угрозой ключи криптокошельков

    В операционной системе Apple iOS обнаружена уязвимость, позволяющая вредоносным приложениям читать файлы других программ. Из-за этого под угрозой могут оказаться ключи криптовалютных кошельков, фразы восстановления доступа и учетные данные пользователей. О проблеме предупредила криптобиржа Binance.
    Читать дальше
  • Минцифры объяснило, для чего может забрать каждый десятый сервер российских дата-центров

    Резерв в размере 10 % площадей и мощностей дата-центров, созданный во исполнение указа президента РФ от 02.11.2026 № 802 предполагается использовать для информационных систем из «белого списка», сообщили «Ведомости» со ссылкой на заявление главы Минцифры Максута Шадаева на совещании с операторами.
    Читать дальше
  • «Яндекс» признался, что безвозвратно потерял меньше 3 % данных клиентов Yandex Cloud

    «Яндекс» сообщил, что восстановил доступ к 97,16 % клиентских данных в Yandex Cloud. При этом остальные 2,84 % данных «восстановить невозможно из-за критических повреждений оборудования и отсутствия у клиентов бэкапов на платформе», сообщила компания во вторник. У клиентов, которые использовали инструменты резервного копирования Yandex Cl...
    Читать дальше

Специальный кабель USB Type-C поможет взломать MacBook Pro (2 видео)
20 октября 2020 | Просмотров: 12 005 | ПК и Ноутбуки / Apple

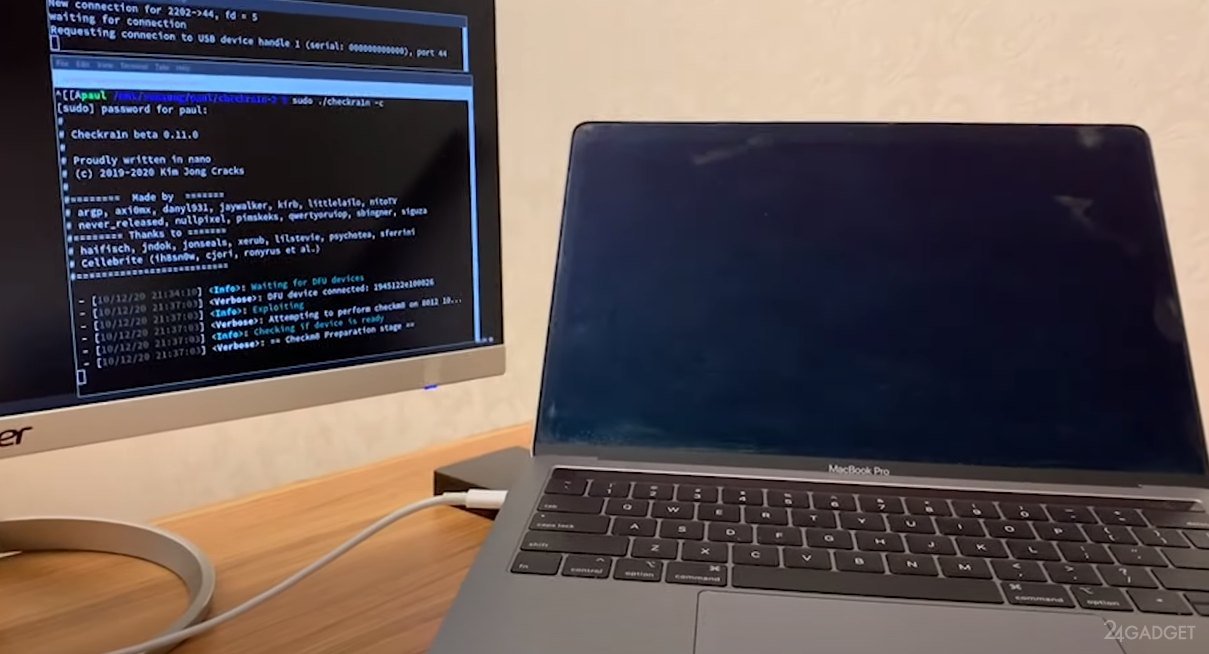
Компьютеры MacBook, о высокой степени безопасности которых заявляют разработчики из Apple, могут подвергаться эффективной хакерской атаке с использованием копии специального фирменного отладочного кабеля USB Type-C. Методика взлома была разработана и продемонстрирована командой, неделю назад объявившей про обнаружение неустранимой уязвимости в чипе безопасности Apple T2. Теперь специалисты показали на практике, как можно получить root-доступ к новейшим ноутбукам MacBook.


Взлом MacBook Pro, опубликован в блоге сообщества t8012. На видео демонстрируется, как эксплойт вызывает отключение компьютера после подключения специального модернизированного кабеля USB Type-C. Затем ноутбук переводится в режим DFU, запускается checkra1n и обеспечивается доступ к SSH (Secure Shell), протоколу, позволяющему осуществлять удаленное управление ОС.


Второе видео показывает, что атака проведена успешно. Это демонстрируется путем показа измененного логотипа Apple, появляющегося при загрузке. Атака проводится с применением программного обеспечения и кабеля, аналогичного специальному кабелю USB Type-C, используемому наладчиками Apple. Такие кабели обеспечивают доступ к отладочным контактам в USB разъеме.

Клон отладочного кабеля, показанный на видео, получил название Bonobo и может использоваться совместно с эксплойтами checkra1n для проведения атак. Применяя эксплойт также можно провести замену EFI устройства и загрузить кейлоггер, так как клавиатура MacBook напрямую подключена к чипу безопасности T2.

Команда специалистов по безопасности checkra1n, объявила, что модифицированный кабель может скоро поступить в открытую продажу. Таким образом все модели Mac с чипом T2 могут оказаться уязвимыми. Это компьютеры, выпущенные после 2018 года, и iPhone в которых установлен процессор A10 с чипом T2. Однако учитывая, что для взлома требуется физический доступ к устройству, владельцам MacBook следует просто ограничить доступ к своим устройствам посторонним лицам.

Источник: appleinsider

Комментарии: 0

В Вашем браузере отключен JavaScript. Для корректной работы сайта настоятельно рекомендуется его включить.