


В Европе отмечен всплекс активности Trojan.Encoder
Компания «Доктор Веб» зафиксировала о значительный рост числа случаев заражения зарубежных пользователей (Германии, Италии, Испании, Англии, Польши, Австрии, Норвегии, Болгарии) троянцами семейства Trojan.Encoder. Вредоносные программы этого типа шифруют хранящиеся на дисках компьютера файлы, после чего требуют у жертвы плату за их последующую расшифровку. Троянцы-кодировщики хорошо известны российским пользователям Windows: первые версии Trojan.Encoder.94 получили широкое распространение еще в январе 2011 года, заняв наряду с троянцами-блокировщиками отдельное место в нише вредоносных программ-вымогателей. Энкодеры отыскивают на дисках инфицированного компьютера пользовательские файлы, в частности, документы Microsoft Office, музыку, фотографии, картинки и архивы, после чего шифруют их. За расшифровку файлов злоумышленники требуют заплатить определенную денежную сумму. В течение длительного времени от действий троянцев-блокировщиков страдали, в основном, пользователи на территории России и стран бывшего СССР, однако несколько дней назад было выявлено три новых модификации вредоносной программы Trojan.Encoder.94, ориентированных на зарубежные государства. Можно предположить, что авторы Trojan.Encoder.94 пошли по пути создателей троянцев-винлоков, в течение длительного времени распространявших свои творения исключительно на территории России и лишь с определенного момента решивших «выйти» на международный рынок.
Троянец имеет англоязычный интерфейс, однако случаи заражения уже были зафиксированы в Германии, Италии, Испании, Англии, Польше, Австрии, Норвегии, Болгарии и некоторых других странах. Первые обращения пострадавших от Trojan.Encoder.94 зарубежных пользователей были зафиксированы 9–10 апреля 2012 года.
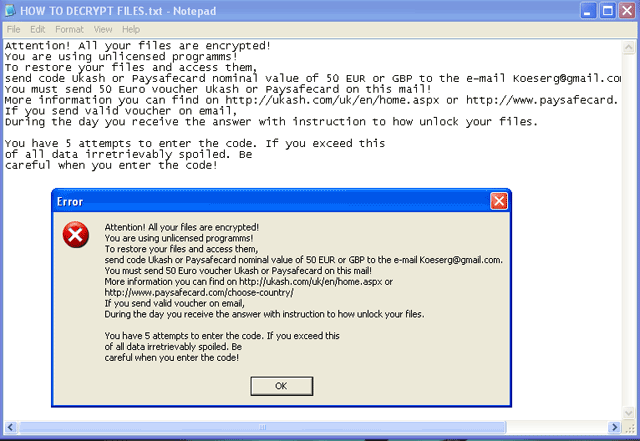
Зашифровав пользовательские файлы, троянец выводит на экран сообщение, требующее выплатить злоумышленникам сумму в размере 50 евро или фунтов стерлингов с помощью платежных систем Ukash или Paysafecard. Три известных специалистам компании «Доктор Веб» модификации англоязычного энкодера Trojan.Encoder.94 различаются лишь ключами шифрования, в то время как схема их работы в целом идентична.
Механизм проникновения данных модификаций Trojan.Encoder.94 на компьютеры пользователей пока еще досконально не изучен, однако можно предположить, что злоумышленники используют с данной целью троянцы-загрузчики и известные уязвимости.
Источник: cybersecurity