• OpenAI и ModRetro выпустили ретроконсоль для ИИ-игр (3 фото)

    OpenAI и ModRetro представили Chromatic: Codex Edition — специальную версию портативной консоли. Её главная особенность — возможность запускать собственные игры, созданные с помощью ИИ-агента Codex. В комплект входит перезаписываемый картридж, на который можно загружать свои проекты.
    Читать дальше
  • По российским сайтам прокатилась новая волна отзывов сертификатов от GlobalSign

    Японский удостоверяющий центр GlobalSign инициировал новую волну отзыва сертификатов у российских сайтов. К настоящему моменту уже отозваны 11 тыс. сертификатов, принадлежавших 1,3 тыс. организаций.
    Читать дальше
  • SpaceX представила спутниковую тарелку Starlink Mini 2 со съёмной батареей за $999

    Компания SpaceX представила новую версию универсального терминала для подключения к спутниковому интернету Starlink. Устройство размером с ноутбук объединило в себе антенну, роутер Wi-Fi и аккумуляторную батарею. Уже сейчас Starlink Mini 2 доступен для предзаказа по цене $999, которая включает в себя годовую подписку по тарифу Roam Unlimi...
    Читать дальше
  • ПК по цене однушки в Москве: HP выпустила рабочую станцию ZGX Fury с 748 Гбайт памяти по цене от $132 000 (2 фото)

    HP начала продажи рабочей станции ZGX Fury G1n AI Station в США. Система построена на платформе Nvidia GB300 Grace Blackwell Ultra Superchip и оснащена 496 Гбайт оперативной памяти стандарта LPDDR5X. Предусмотрены также 252 Гбайт видеопамяти HBM3e, то есть общий объём составляет 748 Гбайт.
    Читать дальше
  • Google научила роботов работать руками — новая модель Gemini Robotics 2.5 справилась с задачами на заводе Mercedes-Benz

    Google официально анонсировала модель искусственного интеллекта Gemini Robotics 2.5. Она относится к классу VLA («зрение — язык — действие»), помогает роботам быстрее осваивать широкий спектр навыков и делать это быстрее. Роботы становятся более ловкими, надёжными и безопасными — они получают возможность работать не только в лабораториях,...
    Читать дальше

Новый Mac-троянец использует фотографии русской фотомодели
13 марта 2012 | Просмотров: 16 960 | Новости IT

Антивирусная компания «Доктор Веб» сообщила о выявлении новой схемы распространения угроз для персональных компьютеров и устройств, работающих под управлением операционной системы Mac OS X. Авторами данного механизма являются создатели троянца Trojan.Muxler (OSX/Revir). Для приманки пользователей злоумышленники используют фотографии популярной русской фотомодели Ирины Шейк.

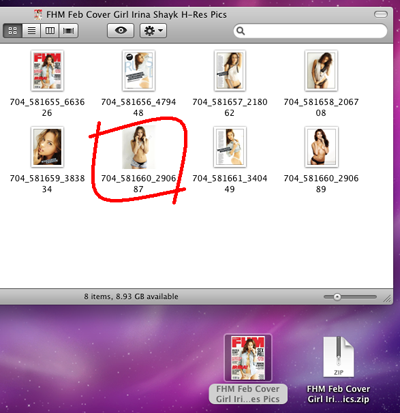
Угроза скрывается в ZIP-архивах, содержащих различные фотографии, в частности, снимки известной фотомодели Ирины Шейк. Образцы этих архивов были загружены на сайт virustotal.com под именами Pictures and the Ariticle of Renzin Dorjee.zip и FHM Feb Cover Girl Irina Shayk H-Res Pics.zip. Специалисты в настоящий момент не обладают полной информацией о схеме распространения таких архивов, но предполагают, что это явление не носит массовый характер.

При распаковке содержимого архива помимо фотографий на диск сохраняется приложение, значок которого в окне Finder практически не отличается от эскизов других графических изображений. Злоумышленники рассчитывают на невнимательность пользователя: не отличив уменьшенный эскиз фотографии от значка программы, он может случайно запустить это приложение на выполнение.

Данный исполняемый файл имеет имя FileAgent и представляет собой троянскую программу Trojan.Muxler.3. Троянец расшифровывает и запускает модуль бэкдора, детектируемый антивирусным ПО Dr.Web как BackDoor.Muxler.3 (OSX/Imuler). Этот модуль копируется в файл с именем .mdworker, расположенный в папке /tmp/. После запуска Trojan.Muxler.3 демонстрирует пользователю увеличенную копию фотографии и удаляет себя.

Бэкдор позволяет выполнять различные команды скачивания и запуска файлов, а также создания скриншотов Рабочего стола Mac OS X. Кроме того, Trojan.Muxler.3 загружает из Интернета и сохраняет в папку /tmp/ вспомогательный файл CurlUpload, который детектируется антивирусным ПО Dr.Web как Trojan.Muxler.2 и служит для закачки различных файлов с инфицированной машины на удаленный сервер злоумышленников.

Источник: cybersecurity

Комментарии: 0

В Вашем браузере отключен JavaScript. Для корректной работы сайта настоятельно рекомендуется его включить.