• POCO X8s: компактный смартфон с высокой производительностью

    11 ноября - старт продаж на AliExpress, OZON, «Яндекс Маркет» и Wildberries. Первые 100 первых покупателей на AliExpress получат подарок от Xiaomi.
    Читать дальше
  • Huawei представила насквозь китайский ПК — от процессора до блока питания и ОС (2 фото)

    Huawei представила свой первый настольный компьютер под управлением HarmonyOS — Qingyun HM650 для корпоративных и государственных заказчиков. По заявлению компании, это первый в отрасли настольный ПК, получивший сертификат, подтверждающий использование исключительно китайских компонентов.
    Читать дальше
  • Моддер семь лет делал компьютерный корпус мечты (9 фото)

    Энтузиаст под ником mithiral67 потратил почти семь лет на создание идеального компьютерного корпуса. Его главная особенность — отсутствие видимых кабелей и вентиляционных отверстий. Почти всю начинку удалось спрятать, а часть системы охлаждения — и вовсе вынести за пределы комнаты.
    Читать дальше
  • NASA отправит на Луну ядерный луноход — он будет искать лёд и готовить площадку для лунной базы

    NASA готовит к отправке на Луну атомный ровер PROMISE. Шестиколёсный аппарат с ядерной энергоустановкой сможет работать даже во время долгой лунной ночи и исследовать затенённые участки Южного полюса, где может находиться лёд. Запуск запланирован на конец 2028 года, а доставить ровер на Луну поможет Blue Origin. Одновременно агентство рас...
    Читать дальше
  • iFixit раскрыла секрет светящегося яблока на новом MacBook Pro (2 фото + видео)

    Специалисты iFixit разобрали 14-дюймовый MacBook Pro с сенсорным дисплеем PROLED XDR и выяснили, как Apple удалось заново реализовать одну из самых узнаваемых особенностей своих лэптопов прошлых лет. Речь о светящемся логотипе на крышке, от которого компания отказалась ещё в 2015 году.
    Читать дальше

Новая версия Mac-трояна Flashback способна внедряться в браузеры и приложения
27 февраля 2012 | Просмотров: 15 468 | Новости IT

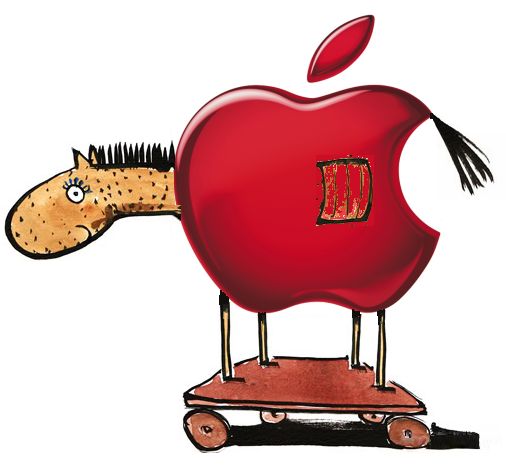
Около месяца назад антивирусные компании сообщили об обнаружении нового образца вредоносного программного обеспечения Flashback Trojan, направленного на компьютеры Apple. На выходных компания Intego сообщила об обнаружении новой версии Flashback Trojan, использующего более продвинутые механизмы заражения компьютеров и направленного на кражу паролей в нескольких распространенных приложениях под Mac. Первоначальная версия Flashback была ориентирована на Java-уязвимости в Mac OS X, точнее на две из них. Если у пользователя была устаревшая версия Java, то Flashback работает как обычно, если же новая, то троян старается применять методы социальной инженерии, чтобы вынудить пользователя загрузить вредоносное ПО. Для введения пользователя в заблуждение, авторы трояна предоставляют пользователям поддельный сертификат, выписанный, якобы, для компании Apple. В Intego говорят, что методы социальной инженерии необходимы мошенникам еще и для того, что многие пользователи Mac OS X не используют Java, а по умолчанию в версии Mac OS X 10.7 Lion она не поставляется с ОС. Новый троян Flashback.G способен внедрять в браузеры и приложения, работающие в Mac OS X, собственный код, что во многих случаях и приводит к краху приложений. Помимо этого, троян размещает свой код в папке /User/Shared, устанавливая тут различные файлы с расширением .so. Внедрение кода в приложения как раз необходимо для кражи паролей, вводимых пользователями при обращении по нескольким целевым доменам, например Google, PayPal, системам онлайн-банкинга и другим.

Источник: cybersecurity

Комментарии: 0

В Вашем браузере отключен JavaScript. Для корректной работы сайта настоятельно рекомендуется его включить.