• В Китае установили мировой рекорд дальности передачи данных по оптоволокну с полой сердцевиной (2 фото)

    Когда исчерпаны все аппаратные возможности для повышения скорости передачи данных и снижения задержек в ход идут скрытые резервы. Таким резервом стало полое оптоволокно, в заполненной газом сердцевине которого свет распространяется со скоростью, близкой к скорости света в вакууме, что на треть быстрее, чем в стекле.
    Читать дальше
  • Boston Dynamics приделала человекоподобному роботу Atlas колёса — не для развлечения, а чтобы жизнь мёдом не казалась

    Boston Dynamics оригинально решила вопрос максимального повышения нагрузки на все электроприводы человекоподобного робота Atlas — она заменила обе ступни на его ногах на колёса. Если вы когда-нибудь впервые становились на роликовые коньки, то поймёте, в какую историю тот влип.
    Читать дальше
  • Дыра в iOS позволила приложениям подглядывать за чужими файлами — под угрозой ключи криптокошельков

    В операционной системе Apple iOS обнаружена уязвимость, позволяющая вредоносным приложениям читать файлы других программ. Из-за этого под угрозой могут оказаться ключи криптовалютных кошельков, фразы восстановления доступа и учетные данные пользователей. О проблеме предупредила криптобиржа Binance.
    Читать дальше
  • Минцифры объяснило, для чего может забрать каждый десятый сервер российских дата-центров

    Резерв в размере 10 % площадей и мощностей дата-центров, созданный во исполнение указа президента РФ от 02.11.2026 № 802 предполагается использовать для информационных систем из «белого списка», сообщили «Ведомости» со ссылкой на заявление главы Минцифры Максута Шадаева на совещании с операторами.
    Читать дальше
  • «Яндекс» признался, что безвозвратно потерял меньше 3 % данных клиентов Yandex Cloud

    «Яндекс» сообщил, что восстановил доступ к 97,16 % клиентских данных в Yandex Cloud. При этом остальные 2,84 % данных «восстановить невозможно из-за критических повреждений оборудования и отсутствия у клиентов бэкапов на платформе», сообщила компания во вторник. У клиентов, которые использовали инструменты резервного копирования Yandex Cl...
    Читать дальше

В Android Market обнаружена крупнейшая вредоносная кампания
30 января 2012 | Просмотров: 23 918 | Android / Новости IT

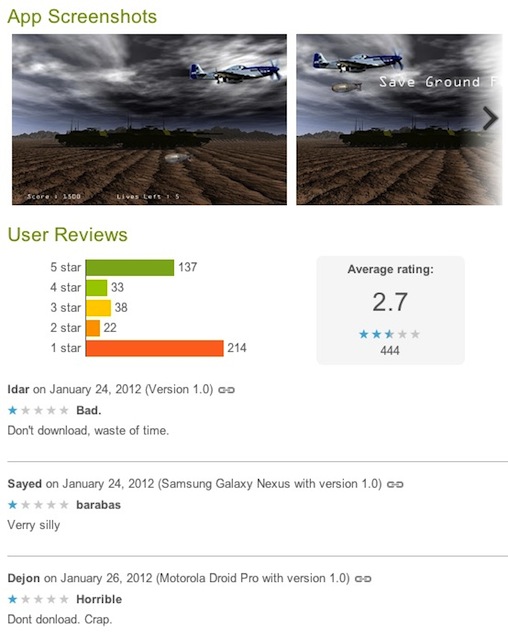
Компания Symantec сообщила об обнаружении самой крупной вредоносной кампании, направленной против пользователей операционной системы Android. По подсчетам Symantec, более 5 млн пользователей загрузили на свои мобильные устройства зараженные приложения из Google Android Market. Новый вредоносный код под названием Android.Counterclank был размещен в 13 разных приложениях от разных издателей и присутствовал в приложениях от Sexy Girls Puzzle до Counter Strike Ground Force. Согласно данным компании, по состоянию на 01:00 мск многие из зараженных приложений продолжили находиться в Android Market. "Похоже, что эти приложение не от реальных издателей. Это не пересобранные приложения и мы видели их и раньше", - говорит Кевин Хейли, директор Symantec Security Response Team.

Хейли говорит, что сейчас для вирусописателей уже обычной практикой стала пересборка приложений со внедренными вредоносными кодами и размещение их в онлайн-каталогах в надежде, что пользователи примут эти приложения за подлинные. По данным Symantec, установить точный размер зараженной Android.Counterclank базы сложно, однако учитывая средний темп загрузки приложений и интерполяция этого показателя на 13 приложений, можно говорить, что хакерам удалось заразить 1-5 млн Android-устройств.

Android.Counterclank представляет собой троянское ПО, устанавливающееся на Android-смартфон и собирающее пользовательскую информацию, вплоть до технических данных производителя устройства. Также приложение начинает отображать рекламные сообщения и баннеры на смартфоне.

"Есть ряд признаков, по которым можно опознать наличие троянца. Например, у вас может возникнуть вопрос, почему приложение запрашивает данные на модификацию настроек браузера или передачу GPS-координат. Впрочем, у большинства пользователей не возникает таких вопросов", - говорит Хейли. Также есть и другие косвенные причины, по которым можно опознать вредоноса. Например, наличие неких посторонних окон, дополнительные данные выводимые программой, возможные всплывающие экраны и т.д.

Источник: cybersecurity

Комментарии: 2

  1. Nikrr
    31 января 2012 03:13 Nikrr
    Android рулез
    + 0 −
    Ответить
  2. 31 января 2012 09:38 Killer
    согласен )
    + 0 −
    Ответить
В Вашем браузере отключен JavaScript. Для корректной работы сайта настоятельно рекомендуется его включить.